こんにちは、ハルです。
今回はヤバいお話です。
今回はプログラミング言語「PHP」にシステムの重大な欠陥に当たる脆弱性が見つかったというお話です。地球がヤバい。
どれくらいヤバいかというと、10段階中9.2のヤバさ。
PHPに重大欠陥・脆弱性
本件とは別の某案件により追い詰められて顔面真っ青になっていたわたくしハルですが、2026年10月21日(水)の夜になってとんでもないニュースを耳にしました。
経済産業省が所管する独立行政法人の情報処理推進機構(IPA)は21日、ウェブページに使われているプログラミング言語「PHP」にシステムの重大な欠陥に当たる脆弱性が見つかったと発表した。同日深夜に公開された修正プログラムでの速やかな対応を企業などに求めている。サイバー攻撃の恐れがあり、銀行などは一部サービスを停止した。
https://news.yahoo.co.jp/articles/58d44be22eb9b20ce344a8e50791b0276153e5e5

はいはい いつものヤバいヤバい詐欺ね?
ここ最近、様々な企業がサイバー攻撃を受けまくって個人情報をお漏らしし続けているので感覚が麻痺しています。
またいつものヤバいヤバい詐欺ねと思ってスルーしようと思ったのですが……
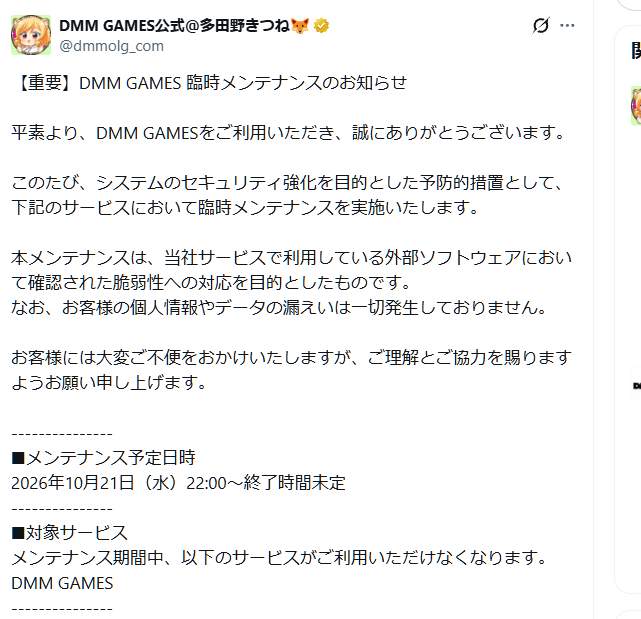
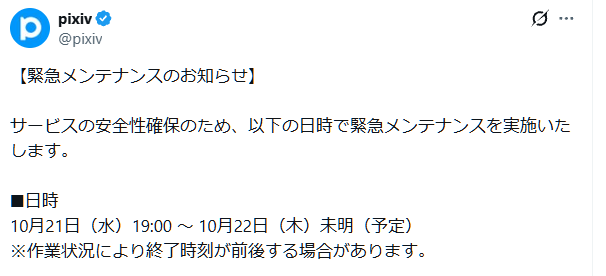
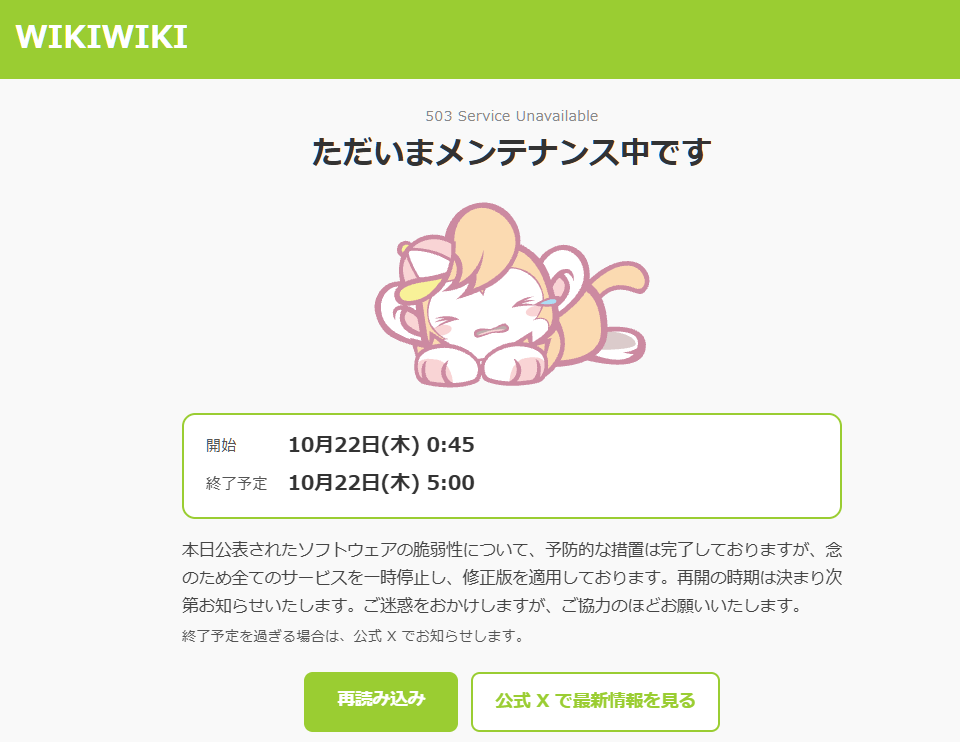
DMM・pixiv・さくらインターネット・ニコニコなど様々なサイトで次々に緊急メンテナンスが行われるという情報が次々と入ってきました。ちなみに今まさに遠征調べようと思ったらwikiwikiもメンテ入ってた。
いろんなサイトが急いでメンテに入ってどんどん閉じられていく様はインターネットの終末のようだとSNSでは言われています。
なにしろ世界のWebの7割はPHPで作られていると言われています。それがダメになるということは……
これもしかしてヤバいやつ?
PHPは、主に利用者の操作に応じて情報を探し、回答するためのプログラミング言語で、欧州系の調査機関によると、世界のウェブサイトの69.3%で使用されている。PHPの開発団体が日本時間の21日未明までに「重大な脆弱性が2件見つかった」と発表。
https://news.yahoo.co.jp/articles/58d44be22eb9b20ce344a8e50791b0276153e5e5
このセキュリティアップデートでは、2件の“致命的”(Critical)な脆弱性に対処するとのこと。「CVSS 4.0」の基本値はいずれも『9.2』と評価されている。
https://forest.watch.impress.co.jp/docs/news/2149962.html
どのくらいヤバいかというと「CVSS 4.0」というヤバさ指数があるそうです。
この指数はMAXが10。世界終末レベルのヤバさ相当。
で、今回の脆弱性はというと9.2ということで、ほぼMAXに近いヤバさです。
これあかんやつや
ということで対策をしましょうという注意喚起の記事です。
対象は主にワードプレスを使ってブログ・サイトを運営している方向けです。
一般ユーザーにとっては今すぐにどうこうという事は無さそう(というか致命的すぎて一般ユーザーが出来ることが限られている)ですが、漏れたらまずいサイトでは2段階認証・パスキーの導入などを必ず行いましょう。詳しくは後ろのほうに書いております。
WordPress利用者は今すぐPHPのバージョン更新を!
今回、一番影響を受けそうなのはWordPressを使ってブログ・サイトを運営している人たち……つまり我々です。
何しろWordPressというのはモロにPHPで作られています。
では早速対策編です。
まずはワードプレスの管理画面に入って、現在適用されているPHPのバージョンを確認してみましょう。
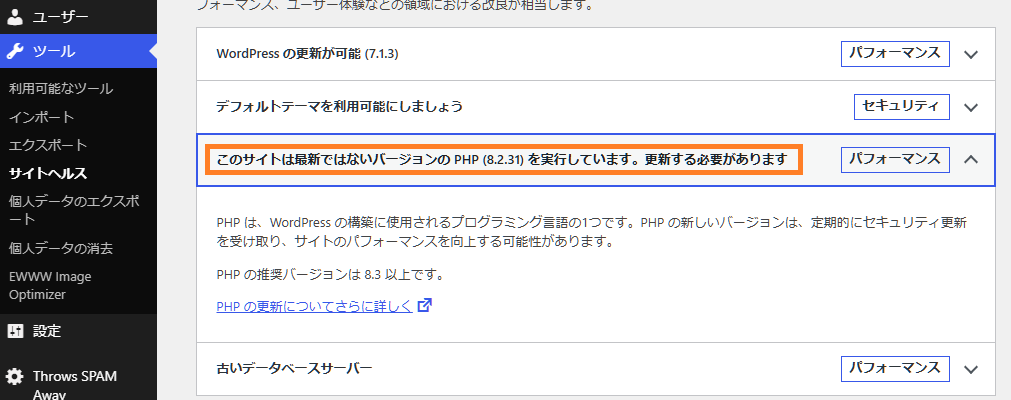
管理画面>ツール>サイトヘルス
と進みます。

このサイトは最新ではないバージョンのPHP(8.2.31)を実行しています
いやこれ完全にアウトなやつです。
PHPの最新セキュリティ修正版は昨日公開された(8.5.12、8.4.27、8.3.36、8.2.35)以外は全部アウト。
バージョンアップが必要です。
でもPHPのバージョンアップってレンタルサーバー側が対応してくれないと出来ないはず。私はConoHa WINGというレンタルサーバーを使っていますが、早く何とかしてくれッー間に合わなくなっても知らんぞッー!
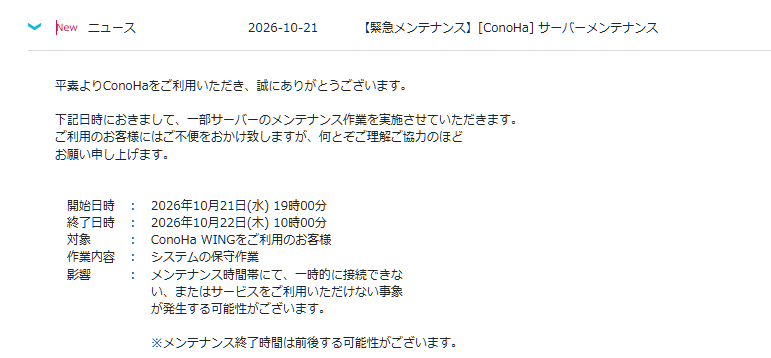
と思って慌ててConoHa WINGからのお知らせを見たら、本日緊急メンテナンスが行われている旨が発表されていました。
開始日時は2026年10月21日19:00。終了時間は10月22日の10:00。
なおメンテ中でも普通にコノハの管理画面には入れます。早速見に行くとしましょう。
以下は私が利用しているConoHa WINGの例ですが、大手レンタルサーバーのXサーバーやロ●ポップ!なども同様に緊急メンテを行って対応中のようです。
どのレンタルサーバーも大概やってることは同じだと思うので参考にしてください。
PHPのバージョン更新はレンタルサーバー側で行う
PHPのバージョン更新はワードプレス側からは行えません。レンタルサーバー側から行います。
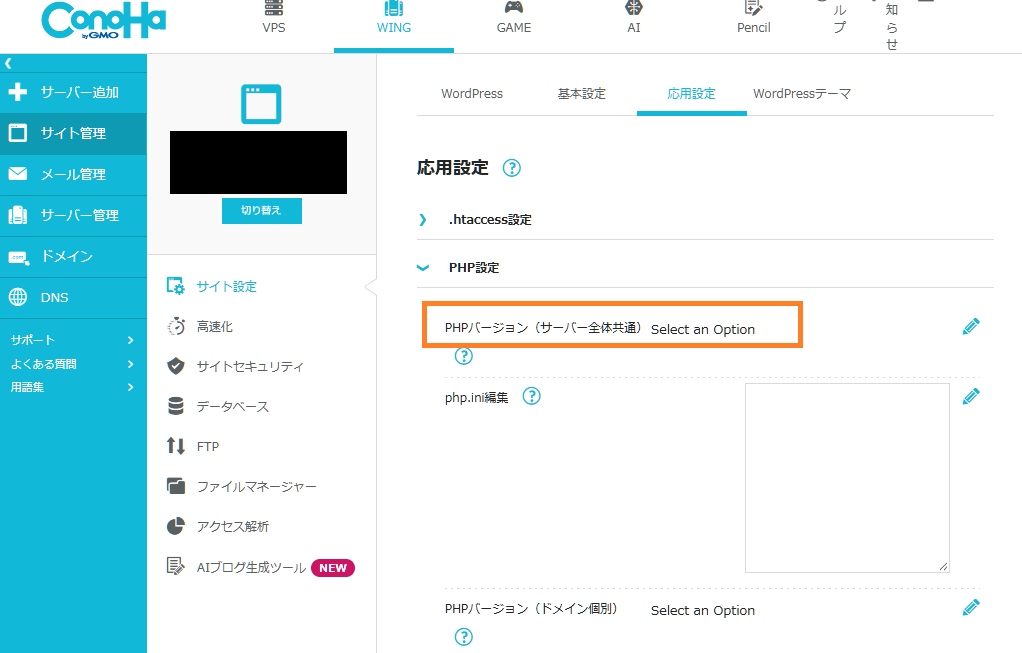
コントロールパネル>サイト管理>サイト設定>応用設定
と進みます。
本来ならここでPHPバージョンを選べるプルダウンがあるはずなのですが、Select on optionと書かれているのみ……いや選べないのだが?
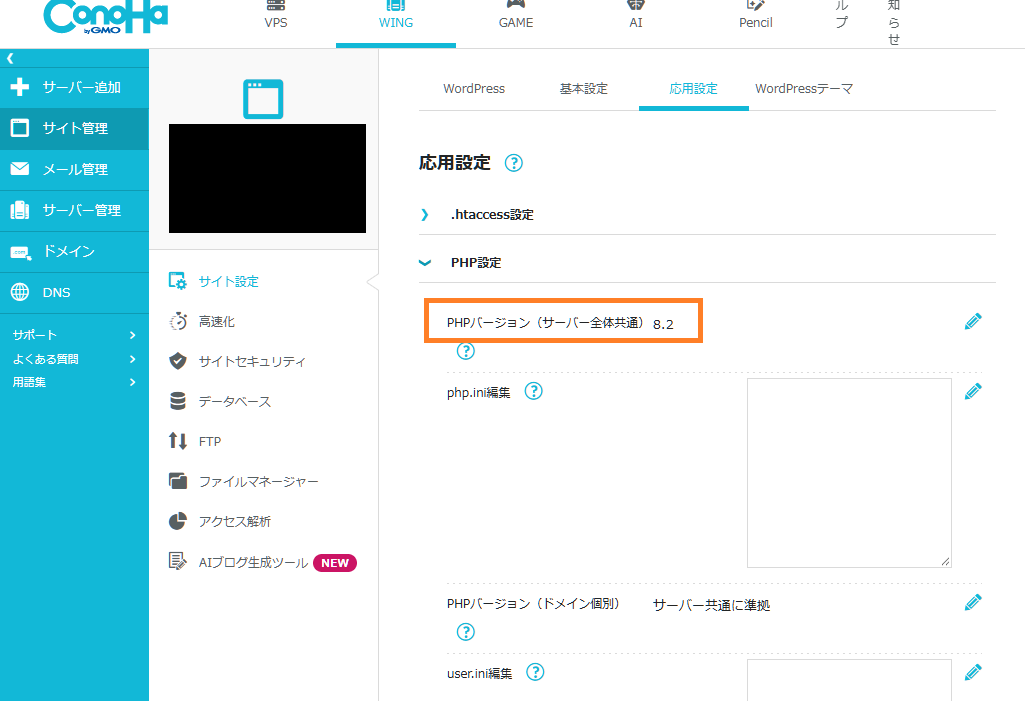
と思いつつ何度か行き来してたら正常に表示されました。たまたまメンテ中でバグっていたのかも知れません。
現在選択中のPHPバージョンは8.2。これはダメなやつです。
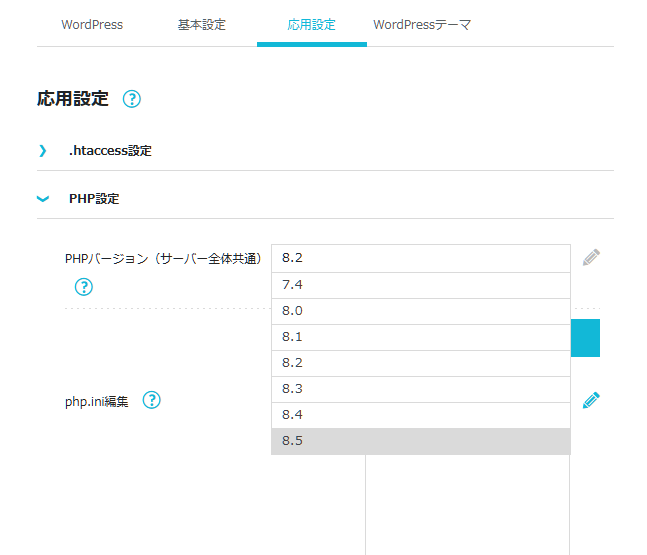
プルダウンでPHPバージョンを選択できます。
えっとどれを選べばいいのか……まあ一番下の8.5以外に選択肢は無さそうなのですが、どれを選べば良いのかは多分コノハウィングが教えてくれると思うので、メンテ明けを待ちたいと思います。
これでPHPのバージョン更新作業は完了です!たったこれだけ。簡単なので必ずやっておきましょう。ほかにやっておくべきことを次の項に書きます。
他にやっておくこと:バックアップやWAF設定など
WordPressのバックアップ
まずPHPバージョンアップは地味にリスクのある行動らしいです。サイトの表示が崩れたりするらしい。
そのためワードプレスのバックアップを行っておく必要があります。
ワードプレスのバックアップはプラグインを使って行うのが一般的なようですが、個人的意見を言わせて貰えば昨今の状況を見るにプラグインそのものが信用できないです。
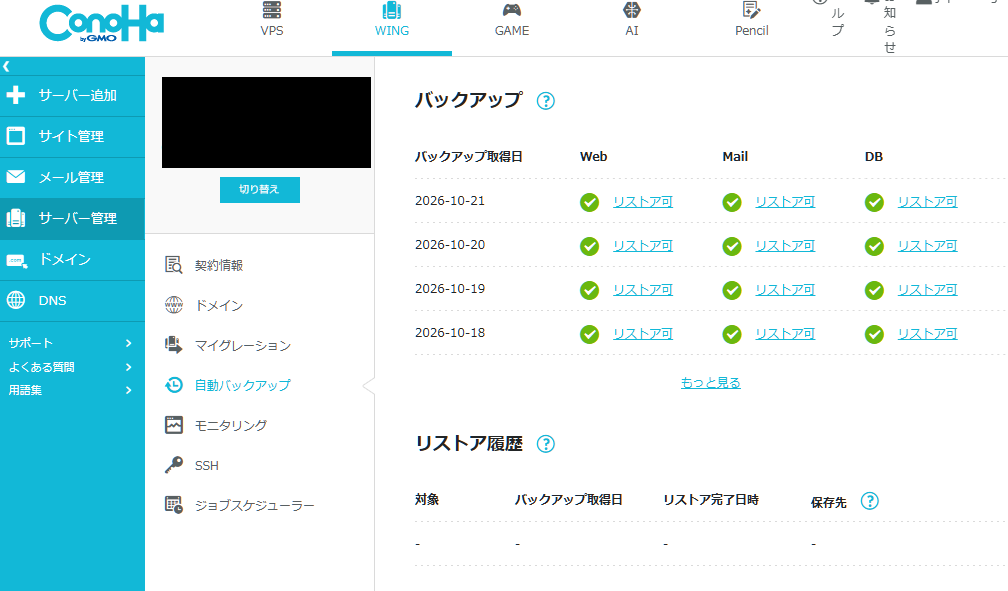
幸いコノハウィングでは自動でバックアップを取ってくれています。
コントロールパネル>サーバー管理>自動バックアップ
と進みます。
2週間分のバックアップを自動で取得してくれているようなので、任意の日付を選んでリストアを押すとバックアップを適用できるはずです。今書いたこの記事が消えてしまうので実際にやってはいませんが。
自動バックアップ機能がきちんと動いていることを確認しておきましょう。
WAF設定
WAF(Web Application Firewall)という設定があります。
「Webアプリケーションの脆弱性を悪用した攻撃からWebサイトを守るセキュリティ対策」の事で、要するに通常では防ぎにくい攻撃を防いでくれるという優れもの。
これもコノハウィングでは無料で利用できます。まだ設定しない場合は設定しましょう。
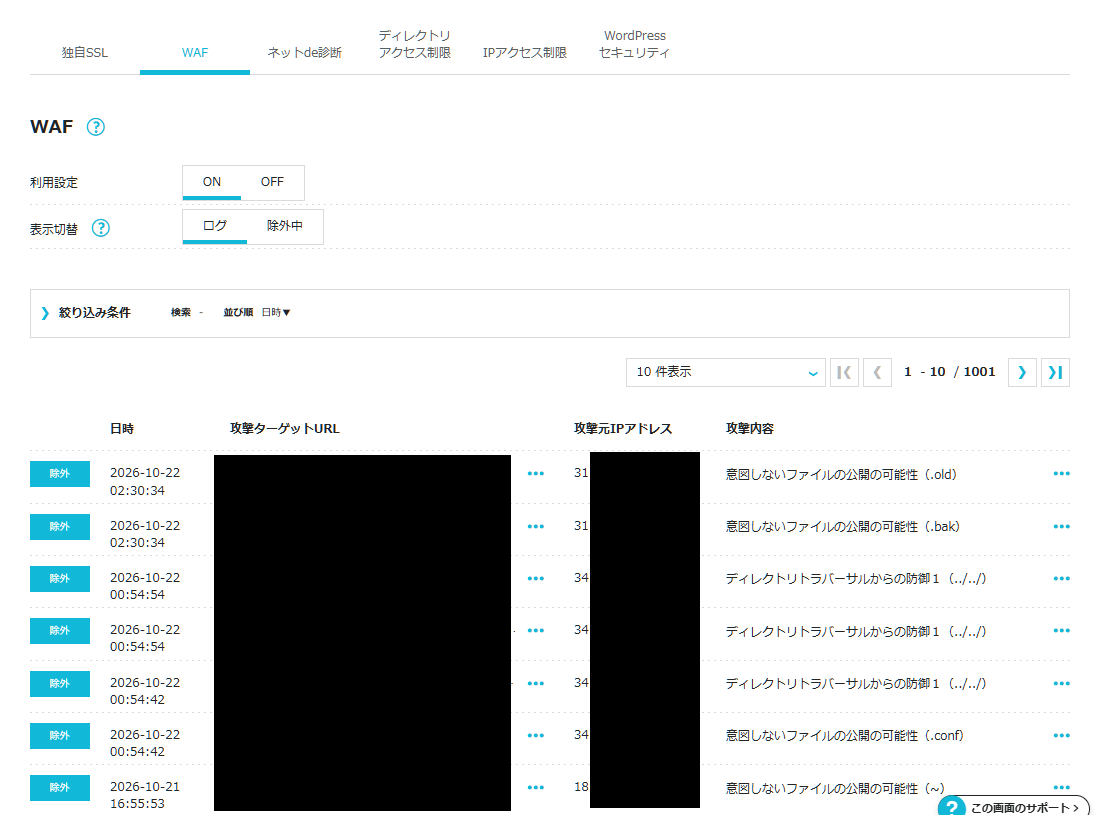
コントロールパネル>サイト管理>サイトセキュリティ>WAF
と進みます。ここで利用設定をONにすればOK。
既にONにしている場合は攻撃の履歴が表示されますが……

えっ……私のサイト、攻撃されすぎ……?
これがガチな攻撃なのか何かのバグなのかは分かりませんが、とにかくヤバそうです。WAFはONにしておきましょう。
たまに自分が攻撃者だと認定されてブロックされるのがご愛敬ですが、その場合は自分のIPアドレスを除外設定をすればよいです。
海外アクセス制限
海外からのアクセスも遮断してしまいましょう。項目は先ほどのWAFの横にあります。
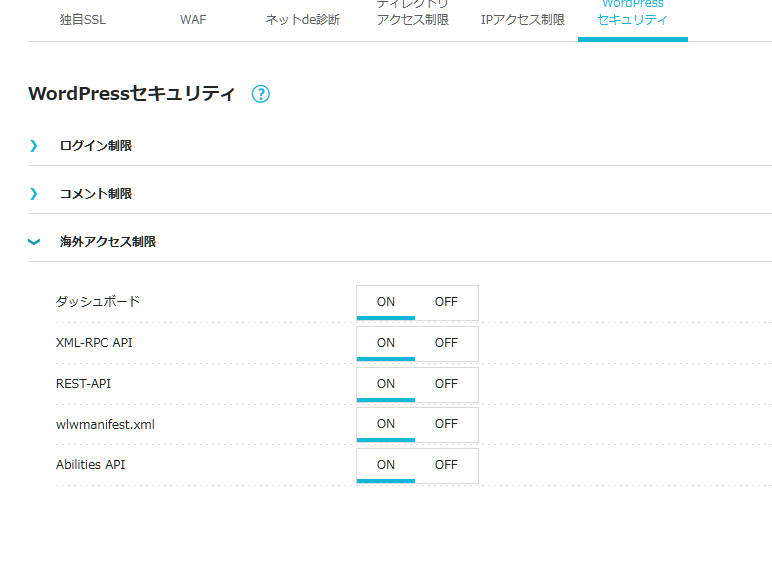
コントロールパネル>サイト管理>サイトセキュリティ>WordPressセキュリティ>海外アクセス制限
海外アクセス制限には5つの項目が並んでいてそれぞれが何を意味しているかは私の知るところではありませんが、どうせ海外からブログを更新する機会などあるはずもなし。5つとも全てONにしておきましょう。
以上でコノハウィング側の設定は完了です。
次はワードプレス側。
ワードプレスとプラグインの更新
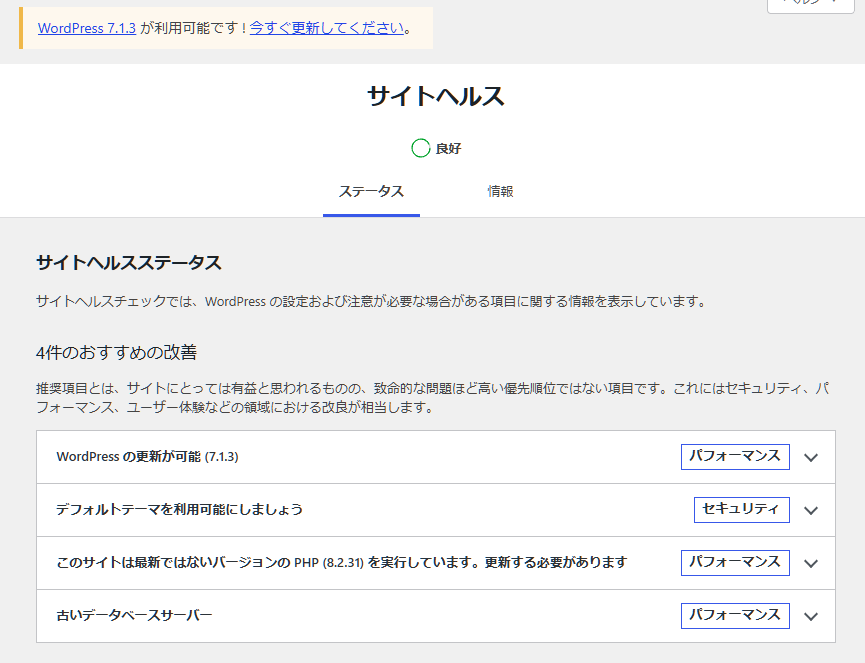
ついでにワードプレスのバージョンも更新しておきましょう。
個人的な意見を言わせてもらうと「こういう類のものは更新するほどにUIが変わって使いにくくなる」ので、出来れば使い慣れたバージョンのままにしておきたいのですが、今回の問題ではそうも言っていられないようです。
同様にプラグインの更新作業も行っておきましょう。
以上で今回私が行った対策は全てご紹介しました。
他に何か必要そうになれば随時追記します。
一般ユーザー向け:2段階認証・パスキーの設定
以下は余談として、一般ユーザー向けに出来ることを書きます。
と言っても先ほど上で書いた通り
一般ユーザーにとっては今すぐにどうこうという事は無さそう(というか致命的すぎて一般ユーザーが出来ることが限られている)
という感じで、今回のPHPの問題はサーバー運営者側が何とかしてくれないといけないので一般ユーザーが出来る効果的な対策はあまり無さそう。
という事で一般的な対策になりますが、
これくらいは最低限やっておきましょう。
2段階認証とは従来の「IDとパスワードだけで認証を行う」というガバガバのザル認証ではなく、スマホへの通知やSNSで確認コードが送られてくるというアレです。
これもSIMスワップという方法に滅法弱いという弱点がありますが、少なくともやらないよりははるかにマシです。
パスキーは最近、証券会社などで盛んに導入されつつあるセキュリティの手法です。詳しい仕組みは省きますが、認証の鍵をネットでやりとりしないので安全との由。
ただし多くの方はGoogleパスワードマネージャーでのパスキーを利用されていると思いますが、これGoogleのログインパスワードが漏れたら一巻の終わりという致命的弱点があります……。一番安全なのはスマホを利用した生体認証ですが、スマホに金融のアプリとか入れたくないし。
全てのサイトでこれらの対策を行うのは労力的に非常に困難なので、普段利用していて漏れたらまずい主要サイトだけでもやっておきましょう。例を挙げると
などでしょうか。ほかにあれば教えてください。
追記:コノハウイング緊急メンテ延長!
10月22日10:00に終わるはずだったコノハウイングの緊急メンテですが、時間になっても一向に終了の告知が出ません。サーバーの管理画面は重たすぎてほぼ固まって動きません。
何度もクリックすること小一時間……
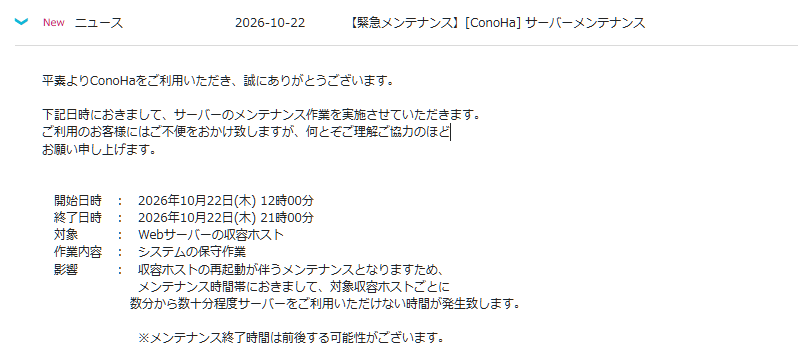
ファッ!?メンテが延長されとる!というか別のメンテが始まった?
知らんのか?メンテが終わるとメンテが始まる
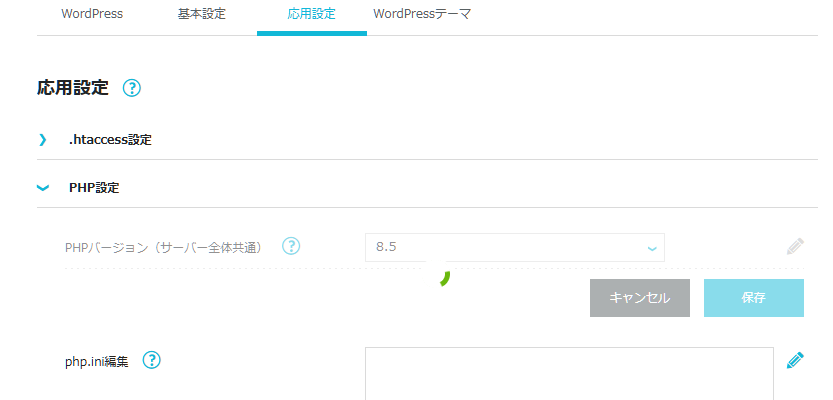
さすがに動きが遅すぎです。
これ以上粘るとかえってうちのサイトが危険との判断から、コノハウイングからは何のアナウンスもありませんが、独断でPHPを8.5に上げることにします。
管理画面めっちゃ重たいけどこれ大丈夫か……?
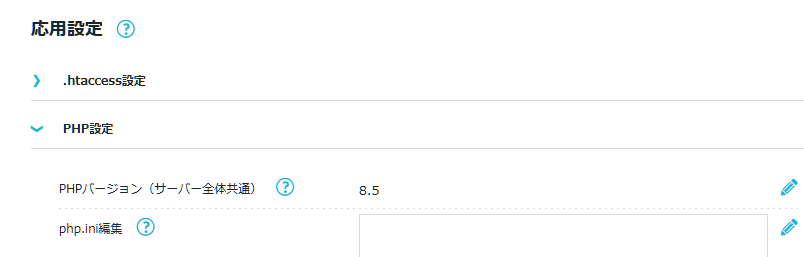
無事に8.5へのバージョンアップ更新が完了しました。
この8.5というのが安全とされる(8.5.12、8.4.27、8.3.36、8.2.35)に相当するのかどうかは知りません。コノハウイング、はよ情報出せ。
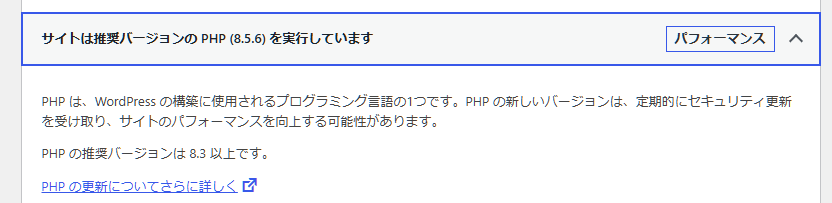
ワードプレス側も確認してきました。
良かった、無事にPHPバージョンが8.5.6に上がってる…………
ってこれ8.5.12ではないからダメでは!?うわーん
ということで今回はここまでにします。
今回はPHPに関する非常にまずい脆弱性のお話でした。
やはりAIは害悪ということで、後悔しないようにやれることはやっておきましょう。
最後にコノハウイングの宣伝です。
この記事でもご紹介したように、初心者でも安心のセキュリティ機能が豊富で非常に助かります。私自身コノハウィングを約1年使っていますがとても使いやすくて非常にオススメできます。
ウェブサイト開設、ブログ運営を考えておられる方はこの機会にいかがでしょうか。

それではまた。ご覧いただきありがとうございました!
コメント